O debate a respeito da segurança das urnas eletrônicas no Brasil deixou de ser uma disputa partidária passageira para se converter em uma das discussões mais complexas sobre arquitetura computacional, confiança pública e psicologia social. A cada ciclo eleitoral, o intervalo entre o fechamento das seções e a divulgação dos resultados oficiais suscita especulações entre cidadãos comuns, programadores e analistas políticos. O fenômeno intensificou-se após episódios em que a contagem permaneceu estagnada por períodos prolongados em determinados cargos enquanto avançava em outros, gerando desconfiança mesmo entre eleitores cujos candidatos saíram na liderança.
Nas eleições gerais de 2026, por exemplo, o tema voltou ao centro do palco quando discussões em podcasts e redes sociais dissecaram a coletiva de imprensa das autoridades eleitorais e os atrasos pontuais no processamento dos dados. O questionamento central ultrapassa a simples acusação de manipulação: trata-se de compreender se um sistema estritamente digital é capaz de oferecer transparência compreensível para toda a população, ou se a ausência de uma contrapartida analógica continuará gerando ruídos institucionais permanentes.
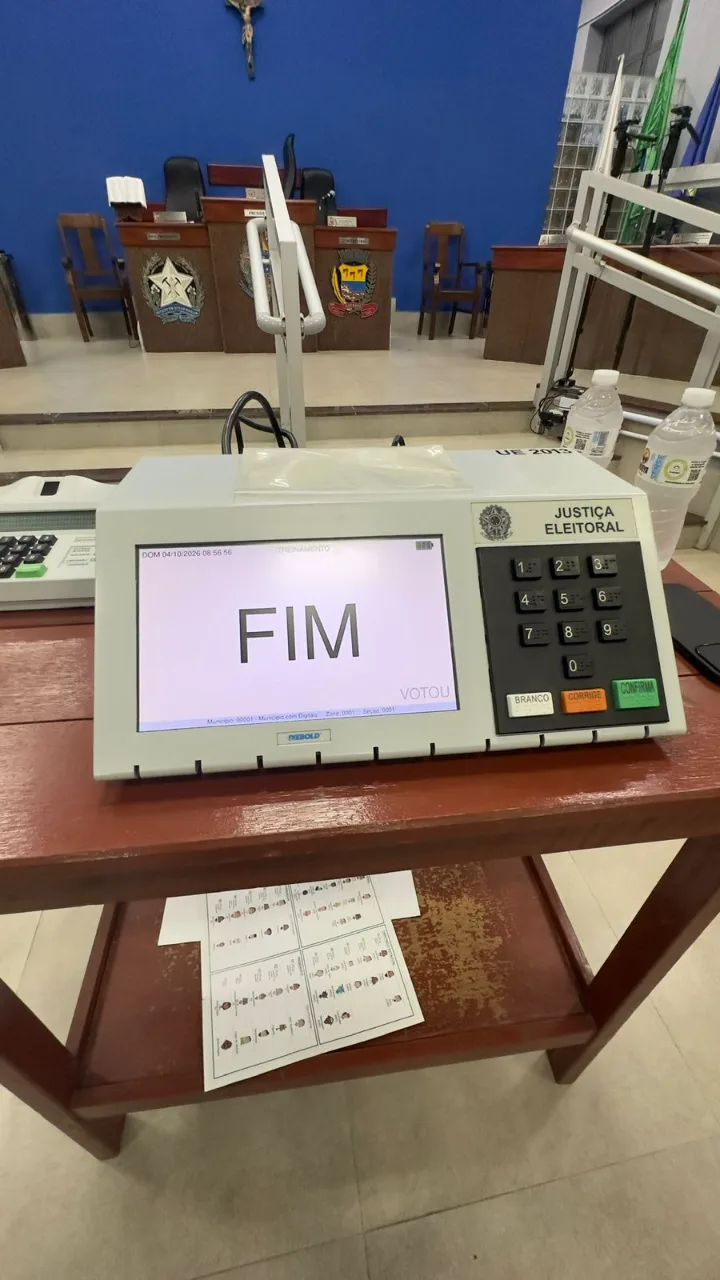
Para responder a essa equação sem paixões ideológicas, é necessário destrinchar a engenharia do equipamento brasileiro. O núcleo do sistema baseia-se no conceito de air-gap, que significa isolamento físico absoluto contra qualquer tipo de conexão externa. As urnas não contam com placas de rede, receptores Wi-Fi, antenas celulares ou módulos Bluetooth. A transmissão dos votos não ocorre de dentro da cabine de votação; ela depende de mídias de memória criptografadas (mídias de resultado) que são fisicamente removidas e transportadas até pontos de transmissão autorizados nos cartórios eleitorais.
A Muralha Criptográfica e os Limites da Invasão Física
Cenários hipotéticos de ataque frequentemente imaginam invasores de renome internacional tentando quebrar a segurança do sistema. Historicamente, figuras como Kevin Mitnick demonstraram que o elo mais fraco de qualquer infraestrutura é invariavelmente o ser humano. Em teorias de invasão local, especula-se a possibilidade de clonar pendrives, falsificar mídias ou adulterar os binários para invalidar a votação em massa. No entanto, do ponto de vista da ciência da computação, essa investida esbarra em barreiras de hardware e software desenhadas para conter ações desse tipo:
1. A Cadeia de Inicialização Segura (Secure Boot) e HSM
O computador da urna não executa códigos não assinados. O hardware possui um Módulo de Segurança Criptográfico (HSM) que armazena chaves privadas invioláveis. Quando a máquina é ligada, uma cadeia rígida de verificação de assinaturas digitais entra em ação: o firmware valida o bootloader, o bootloader valida o kernel do Linux e o sistema valida a aplicação do software de votação. Caso uma memória flash adulterada seja inserida no slot da máquina, a checagem matemática de integridade (hash) falha imediatamente e o equipamento bloqueia a sua própria operação.
2. Dispersão Geográfica e Logística
Para fraudar ou desregulamentar um pleito nacional, não bastaria adulterar uma ou duas máquinas em um laboratório isolado. Seria exigido o comprometimento físico de centenas de milhares de urnas distribuídas por mais de 5.500 municípios brasileiros, desde grandes metrópoles até aldeias indígenas e zonas rurais remotas. Uma adulteração dessa escala física e manual exigiria uma conspiração logística gigantesca envolvendo dezenas de milhares de servidores, policiais e mesários, inviabilizando o sigilo da operação.
3. O Boletim de Urna (BU) Descentralizado
O elemento mais subestimado do sistema é o Boletim de Urna impresso. Pontualmente às 17h, o sistema eletrônico encerra a votação e imprime cópias físicas do BU na própria seção. Esse documento traz o total exato de votos registrados para cada candidato naquela máquina específica. Ele é afixado na porta da sala para consulta pública e entregue em mãos aos fiscais credenciados de todos os partidos políticos. Consequentemente, se qualquer invasor conseguisse interceptar os pacotes de rede e alterar os dados no servidor de totalização do TSE, a fraude seria exposta no mesmo dia: bastaria somar os BUs físicos impressos nas pontas para constatar que a conta central diverge da realidade.
O Gargalo das Transmissões: Por Que Ocorrem Atrasos na Totalização?
Um dos maiores catalisadores de teorias conspiratórias é a disparidade temporal observada durante a apuração dos votos. Em eleições recentes, como no primeiro turno presidencial de 2026, eleitores e analistas notaram que a contagem permaneceu estagnada por quase uma hora em faixas críticas de apuração, enquanto atualizações para outros cargos continuavam a ser computadas.
Esse atraso alimenta dúvidas populares: por que estados populosos do Sudeste ou Sul, como São Paulo e Paraná, fecham suas apurações antes de colégios menores de outras regiões? A explicação reside na engenharia de dados e na logística regional:
- A Assimetria de Infraestrutura e Logística: Grandes centros urbanos contam com alta densidade de transporte rápido e cartórios conectados a redes corporativas de fibra óptica, transmitindo seus lotes de dados em poucos minutos após o fechamento das urnas. Já em áreas do interior, regiões serranas ou zonas ribeirinhas, os cartões de memória precisam ser transportados fisicamente por viaturas, barcos ou depender de transmissões via satélite que possuem menor largura de banda.
- Gargalos de Fila e Processamento Centralizado: A partir do momento em que o tribunal unificou a totalização em supercomputadores centrais em Brasília, milhões de pacotes cifrados passaram a chegar ao mesmo tempo em uma única fila de banco de dados. Quando o pipeline de balanceamento de carga e verificação de assinaturas digitais atinge picos de tráfego, ocorre um enfileiramento de requisições. Os dados continuam íntegros, mas o painel público congela temporariamente até que o lote represado seja totalmente desembalado e indexado.
- Votações em Lote e Desconexão Visual: A percepção de que determinados cargos avançam enquanto outros travam decorre da forma como os painéis de visualização distribuem consultas nas bases de dados. Embora a mídia de resultado guarde todos os votos conjuntamente, consultas simultâneas na API pública podem priorizar rotas de menor concorrência, passando a falsa impressão de que os votos presidenciais teriam sido "segurados" intencionalmente.
O Debate do Voto Impresso Auditável (VVPAT)
Diante dessas complexidades técnicas, especialistas em cibersegurança, juristas e analistas de opinião pública têm reiterado que a confiança no processo democrático não pode depender apenas de argumentos matemáticos indecifráveis para o cidadão comum.
Países com infraestrutura avançada, como Japão e Alemanha, optaram por não adotar a urna eletrônica integral não por incapacidade de programá-la, mas por razões constitucionais: a Suprema Corte alemã determinou que qualquer eleitor leigo deve ser capaz de compreender e fiscalizar a contagem sem precisar ser diplomado em ciência da computação ou criptografia.
A solução proposta por muitos cientistas da computação no Brasil não é o retrocesso às antigas cédulas de papel manipuladas manualmente — que no passado permitiam fraudes como urnas adulteradas com votos prévios ou rasuras de mesários —, mas a inclusão do Registro Eletrônico com Impressão de Voto Auditável (VVPAT).
Nesse formato híbrido:
- O eleitor digita seus votos na tela da urna eletrônica com agilidade.
- A máquina imprime uma tira de papel atrás de uma janela de vidro selada.
- O cidadão confere visualmente se o papel bate com sua escolha na tela.
- Ao pressionar o botão "Confirma", a cédula cai automaticamente em uma urna lacrada, sem que o eleitor toque no papel nem leve nenhum comprovante para casa.
Com o voto impresso auditável, o tribunal preserva a rapidez da totalização digital e ganha uma camada física independente para conferência por amostragem. Qualquer falha de fila, atraso de servidor ou desconfiança popular poderia ser auditada diretamente pelas urnas lacradas, eliminando o clima de incerteza.
Análise e Impactos
A discussão contemporânea sobre as urnas revela que o desafio eleitoral moderno é, antes de tudo, um problema de comunicação pública e transparência sistêmica. Enquanto o sistema mantiver sua auditoria restrita a ambientes digitais herméticos, acessíveis apenas a peritos e técnicos credenciados, o eleitorado permanecerá vulnerável a interpretações desconfiadas durante apagões pontuais de dados.
"O futuro da tecnologia e do jornalismo depende de transparência e precisão." — Especialista em Segurança da Informação e Auditoria de Sistemas
A implementação de múltiplas camadas de proteção — unindo o rigor criptográfico do Secure Boot à tangibilidade do registro impresso — é o caminho natural para desarmar narrativas radicais e garantir que a legitimidade do resultado das urnas seja indiscutível para vencedores e vencidos.
O Que Esperar a Seguir
A evolução do modelo eleitoral continuará em pauta nas casas legislativas e nos tribunais superiores nos próximos ciclos:
- Após a conclusão dos pleitos, o Tribunal Superior Eleitoral e os órgãos de fiscalização publicarão relatórios pormenorizados sobre os tempos de resposta das filas de dados e o desempenho dos servidores de totalização, prestando esclarecimentos formais sobre os gargalos pontuais registrados nas transmissões interestaduais.
- O Congresso Nacional deverá retomar o debate legislativo sobre a implementação gradual de módulos de auditoria física (VVPAT) para as próximas eleições gerais, buscando consolidar um padrão definitivo que combine inovação cibernética, simplicidade de checagem e blindagem contra desconfianças institucionais.